一、该问题的重现步骤是什么?
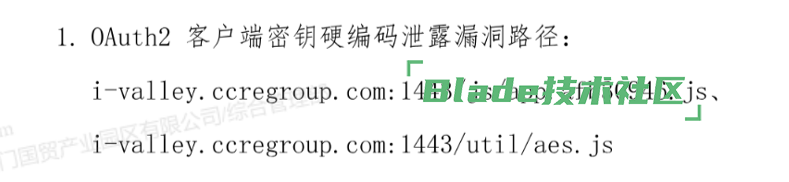
1. 使用的bladex 3.1.0版本,被漏扫出问题
二、你期待的结果是什么?实际看到的又是什么?
怎么去处理这个问题
三、你正在使用的是什么产品,什么版本?在什么操作系统上?
四、请提供详细的错误堆栈信息,这很重要。
五、若有更多详细信息,请在下面提供。
1、如何删除密钥
2、删除后的前后者的结果是什么样的,可以麻烦截图看一下吗
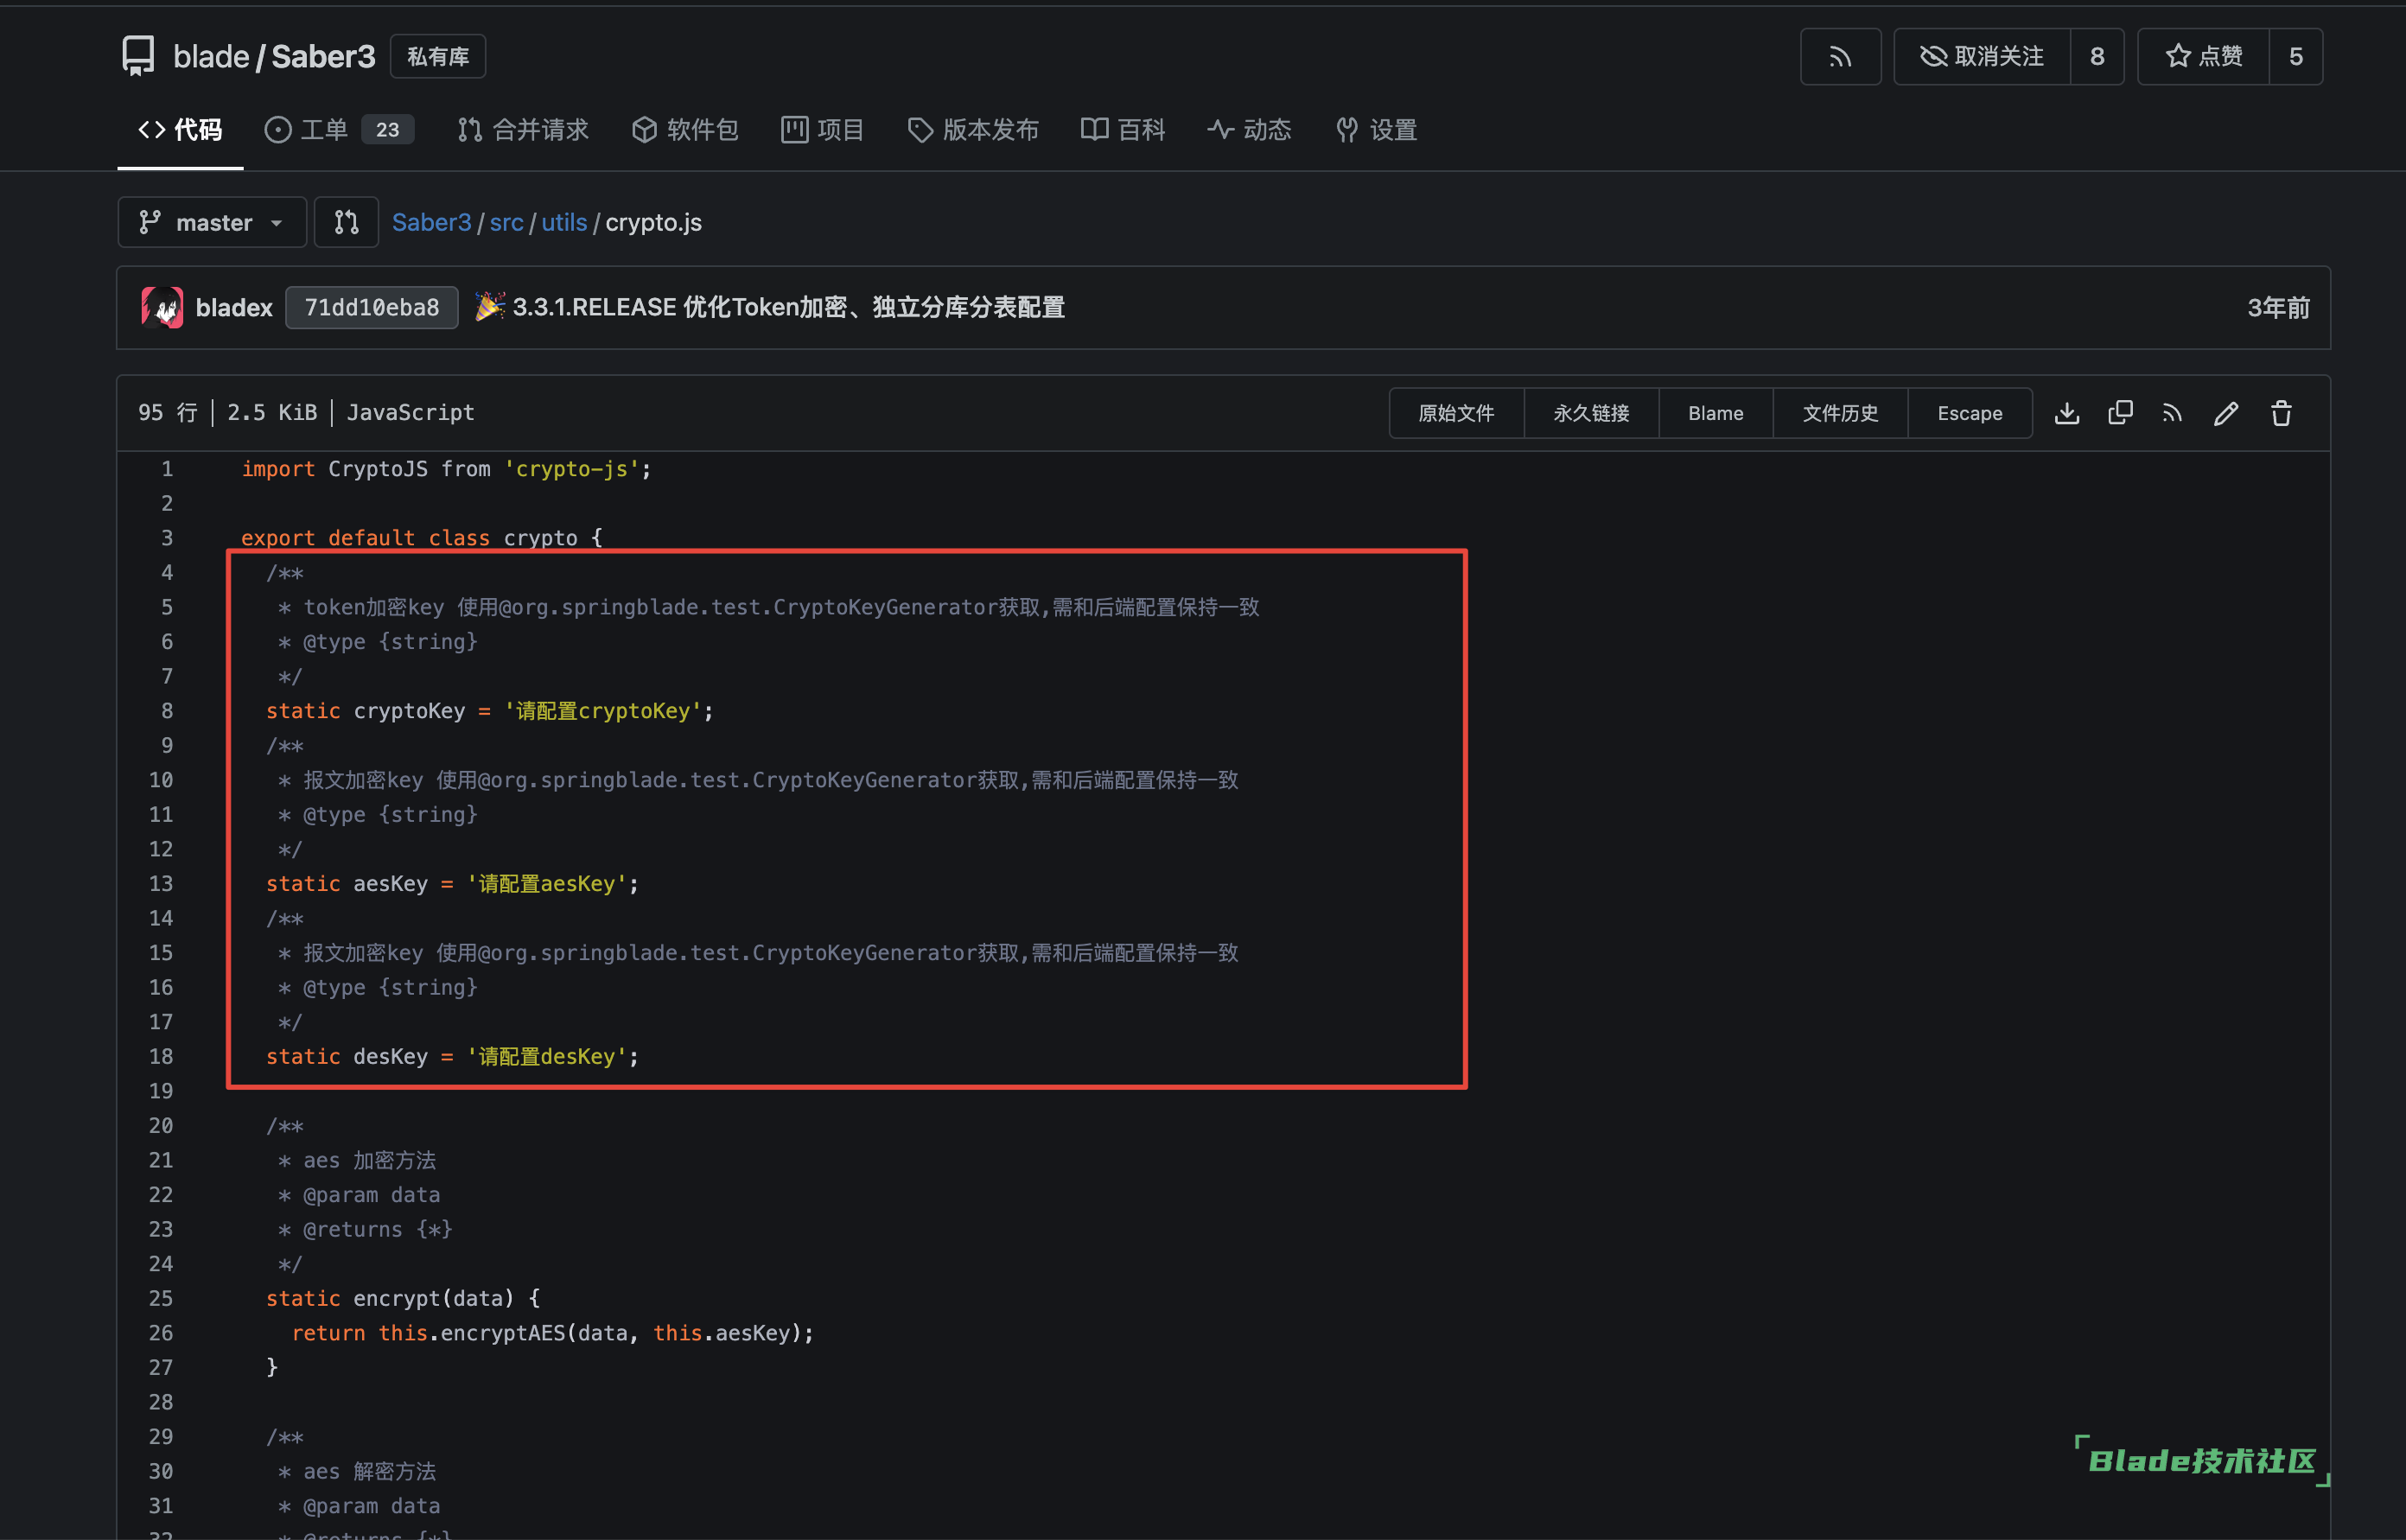
加密的文件路径在这里:https://center.javablade.com/blade/Saber3/src/branch/master/src/utils/crypto.js
这个文件默认就是未启用状态,配置后才会有报文加密功能。
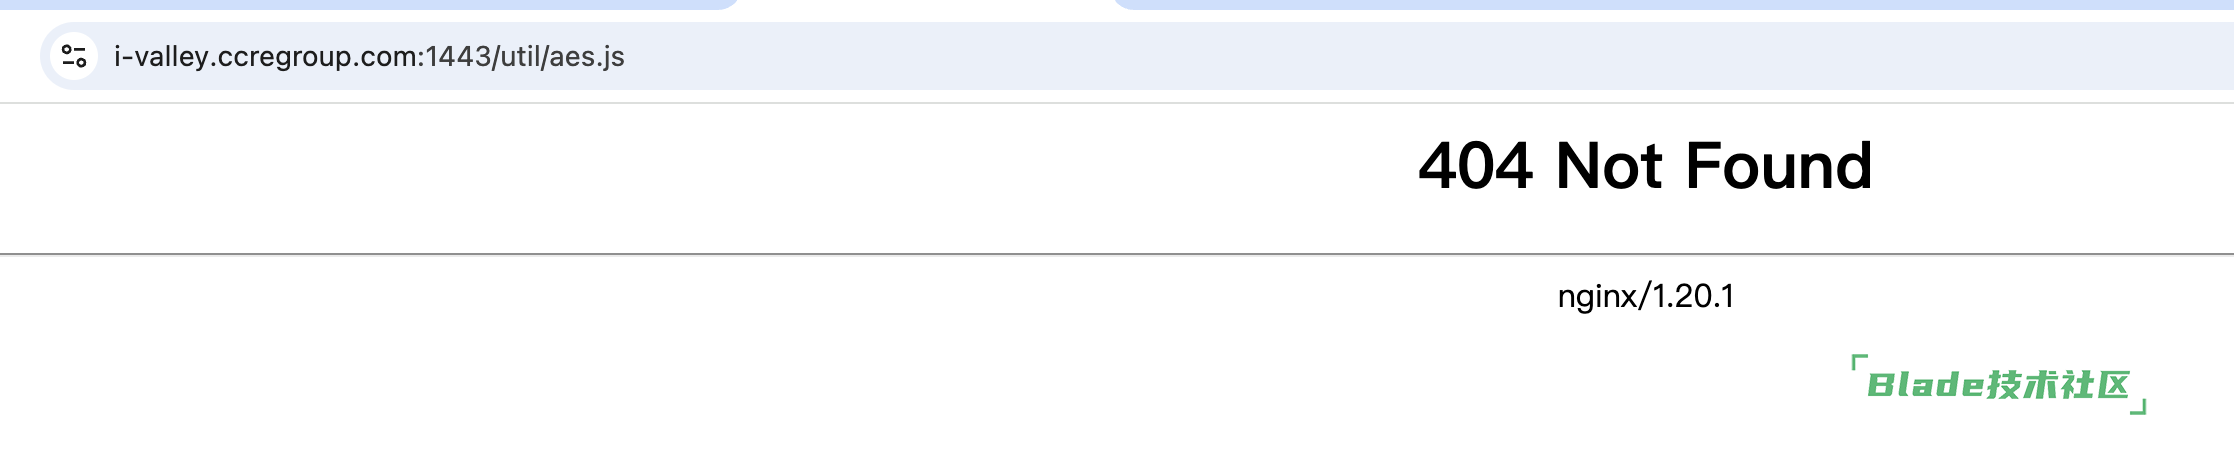
另外你提供的截图里是 util/aes.js 的路径,但是我们官方没有这个文件 ,而且访问你们线上系统,这个路径也是没法访问的,也不知道他们这个漏洞是什么意思。
另外再猜一下他说的 客户端加密,可能是获取token的时候的 clientId和clientSecret?他们说说这个要加密的话我们觉得依旧没必要,因为这个是用来申请令牌的,和账号密码无关,就算明文传输也不会有任何风险。

 加载中...
 苏公网安备 32041102000998号