一、该问题的重现步骤是什么?
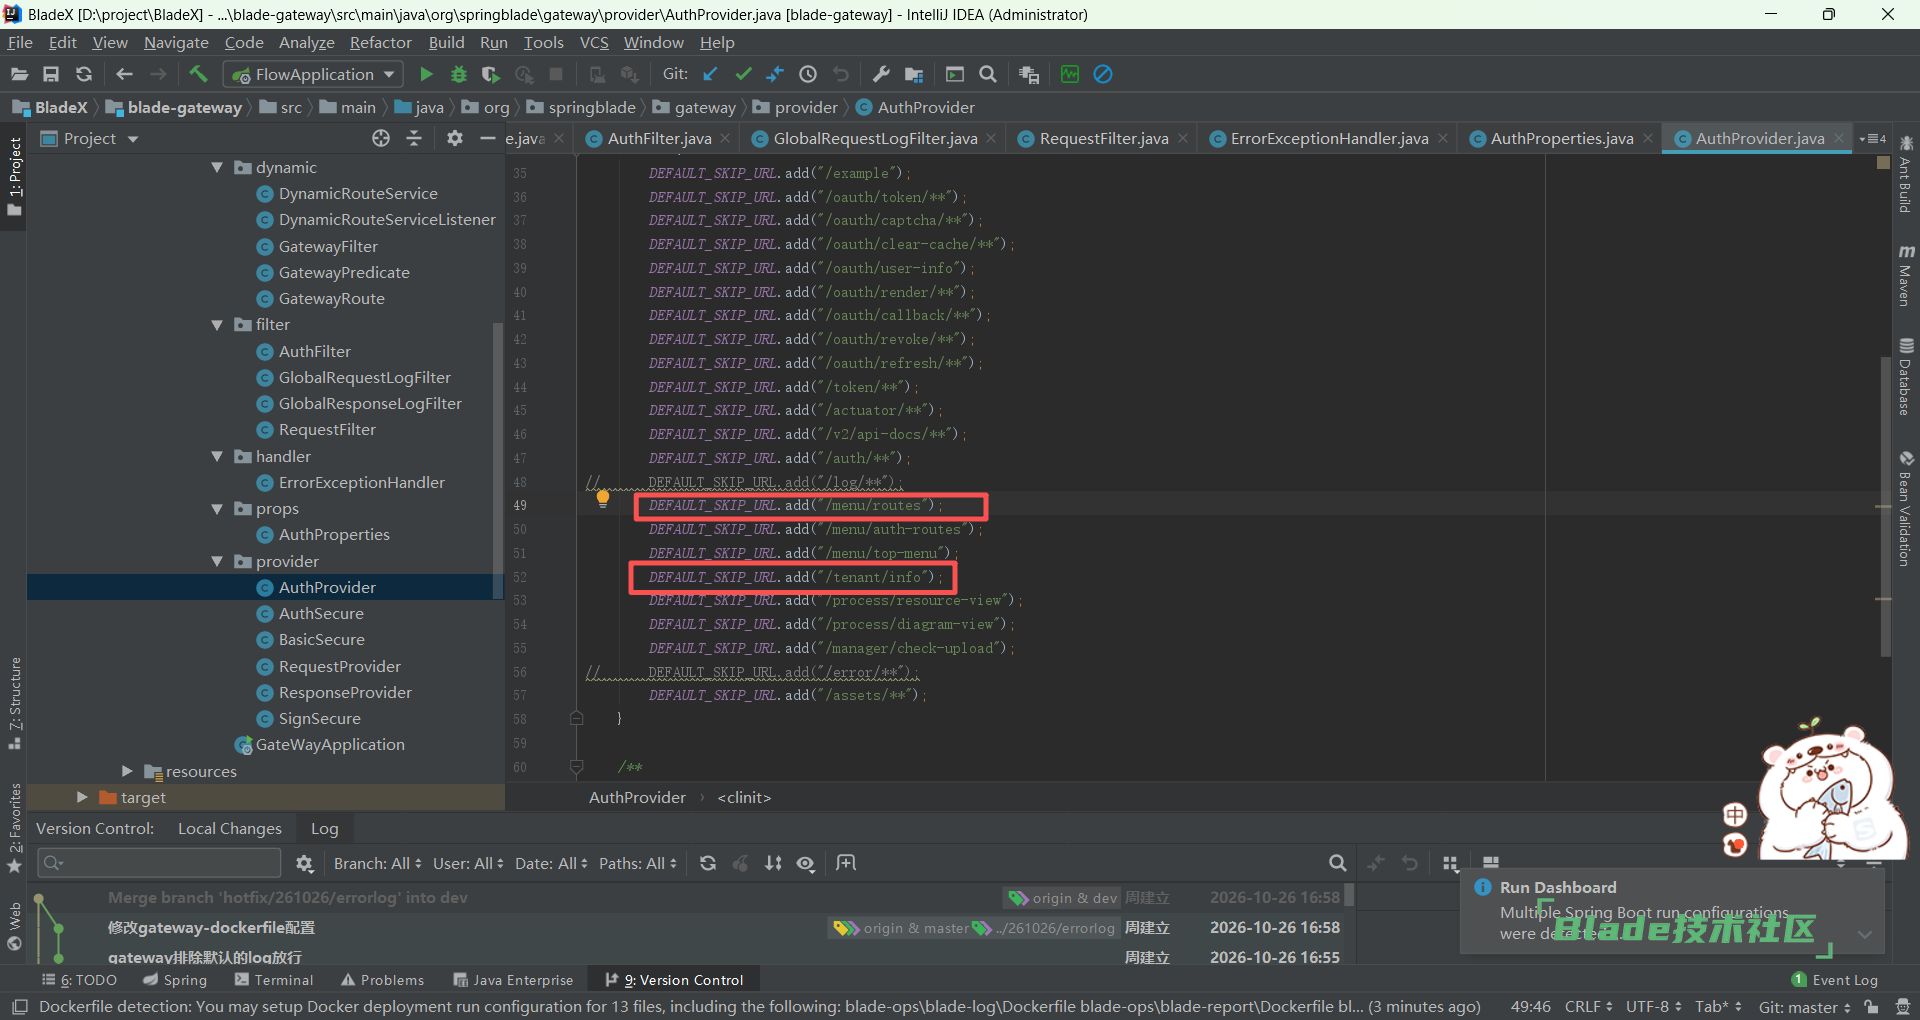
1. 直接访问这两个接口不需要鉴权,被扫出安全风险
2. 看了gateway的代码,这两个接口是默认放行的
3. 我想知道为什么默认会放行这两个接口?如果不放行会有什么影响
二、你期待的结果是什么?实际看到的又是什么?
三、你正在使用的是什么产品,什么版本?在什么操作系统上?
四、请提供详细的错误堆栈信息,这很重要。
五、若有更多详细信息,请在下面提供。
这是给租户绑定域名使用的,配置对应的域名绑定给租户,访问到对应域名的时候,会通过tenantInfo的接口获取到租户信息,从而返回租户编号和租户背景自动设置,用户访问特定域名就不需要手动输入租户编号,这些都是不登录的情况下就要执行的。
如果屏蔽也没关系,就是租户自动配置的功能失效而已,但说他是漏洞我们不认可,请问如何攻击越权?有没有详细的重现步骤,看看如何通过这两个接口能直接攻破系统获取到核心信息。你可以补充描述一下。
谢谢作者回答~没有说漏洞,只是说可能存在风险,我们现在只是评估阶段,我们应该没有用租户域名,是不是可以屏蔽掉?那这个接口呢:/menu/routes,屏蔽掉有影响吗
如果用不到租户自动绑定的功能,这俩接口就可以取消放行
扫一扫访问 Blade技术社区 移动端

 加载中...
 苏公网安备 32041102000998号