一、该问题的重现步骤是什么?
国家网络安全通报中心发布CVE-2026-114938(JAVA远程代码执行高危漏洞预警)
原采用blade-boot
4.0.1.RELEASE
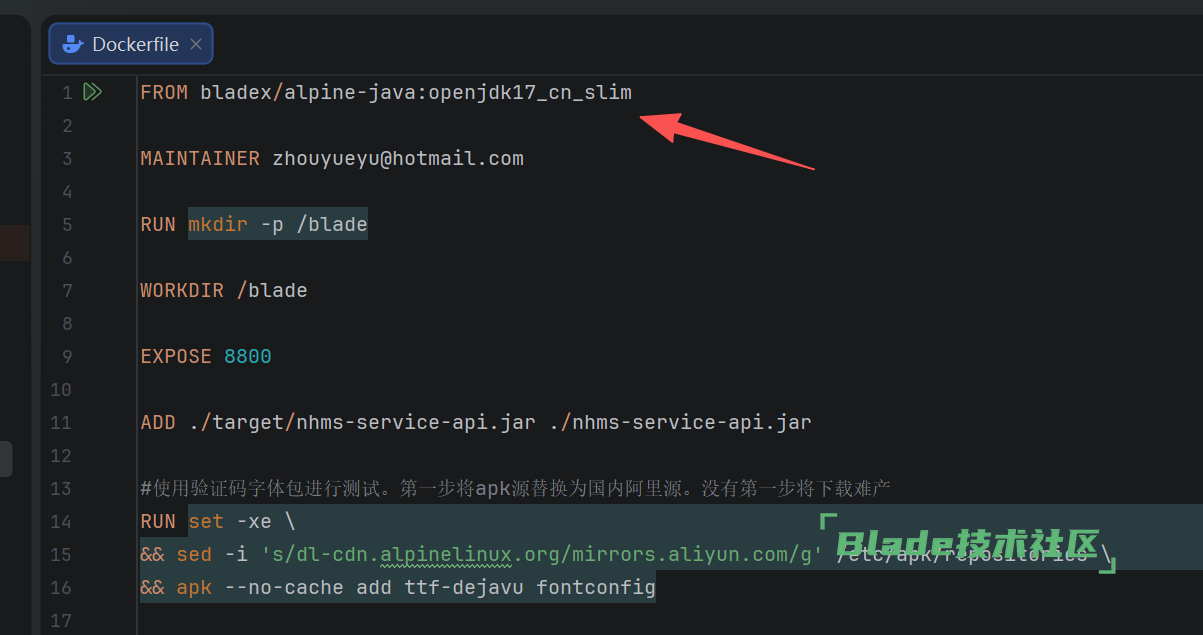
上级部门要求采用jdk 17的项目升级到17.0.21.1,查看dockerfile文件使用了bladex/alpine-java:openjdk17_cn_slim的镜像,并引用中文字体包。在保持blade-boot 4.0.1.RELEASE版本不变的前提下,请问应该如何处理?是否能提供安全的jdk 17镜像包地址?
扫一扫访问 Blade技术社区 移动端

 加载中...
 苏公网安备 32041102000998号