一、该问题的重现步骤是什么?
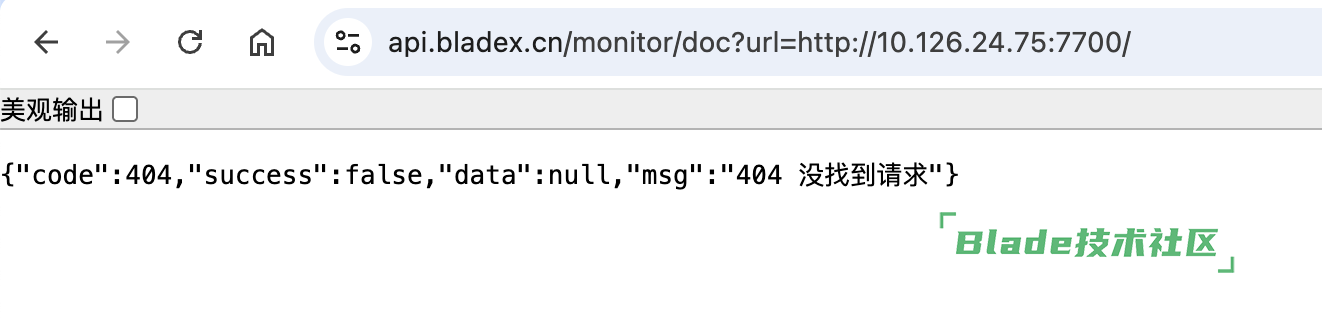
1. 安全扫描说monitor/doc?接口存在安全风险,
monitor/doc?url=http://10.126.24.75:7700/
【测试过程】
攻击者可利用该漏洞探测、访问内网业务系统,获取内网资产信息,配合其他漏洞横向渗透内
2.
3.
二、你期待的结果是什么?实际看到的又是什么?
我想把这个接口注释掉 找不到在哪.
还有blade-flow/manager/check-upload接口、
还有blade-system/tenant/info接口从白名单里去掉,让用户自己手输入
三、你正在使用的是什么产品,什么版本?在什么操作系统上?
4.7.0商业版,springboot
四、请提供详细的错误堆栈信息,这很重要。
五、若有更多详细信息,请在下面提供。
扫一扫访问 Blade技术社区 移动端

 加载中...
 苏公网安备 32041102000998号